
Lažno spletno glasovanje: tako vam vdrejo v WhatsApp
Spletni goljufi izkoriščajo navidezno nedolžno spletno glasovanje, da bi pridobili dostop do vašega WhatsApp računa. Žrtev z navodili na lažni spletni strani prepričajo, da v svoj račun poveže napravo napadalcev. …
Spletni goljufi izkoriščajo navidezno nedolžno spletno glasovanje, da bi pridobili dostop do vašega WhatsApp računa. Žrtev z navodili na lažni spletni strani prepričajo, da v svoj račun poveže napravo napadalcev. Ti lahko nato dostopajo do dela njene komunikacije in račun uporabijo za širjenje novih prevar.
Kako poteka prevara?
1. Prejmete povezavo do spletnega glasovanja
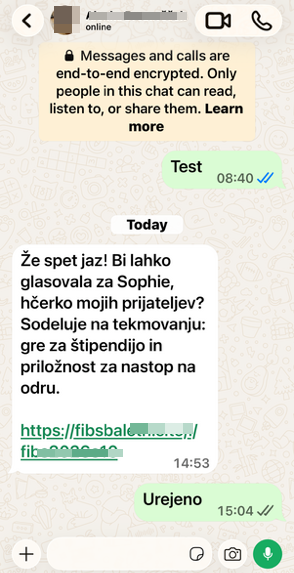
Prek aplikacije WhatsApp prejmete sporočilo s povezavo do glasovanja, na primer za določeno osebo ali projekt. Sporočilo običajno prispe od računa vašega znanca, ki pa so mu napadalci že vdrli v račun in ga uporabljajo za pošiljanje lažnih sporočil. Prav zato je sporočilo na prvi pogled videti povsem nedolžno.
2. Spletna stran vas pozove k potrditvi glasovanja
Ko odprete povezavo, se prikaže spletna stran, ki ponuja glasovanje. Za oddajo glasu morate slediti navodilom. Glasujete tako, da vpišete svojo telefonsko številko in nato v aplikaciji WhatsApp na telefonu vnesete prikazano osemmestno kodo, ali pa da s telefonom poskenirate QR-kodo.
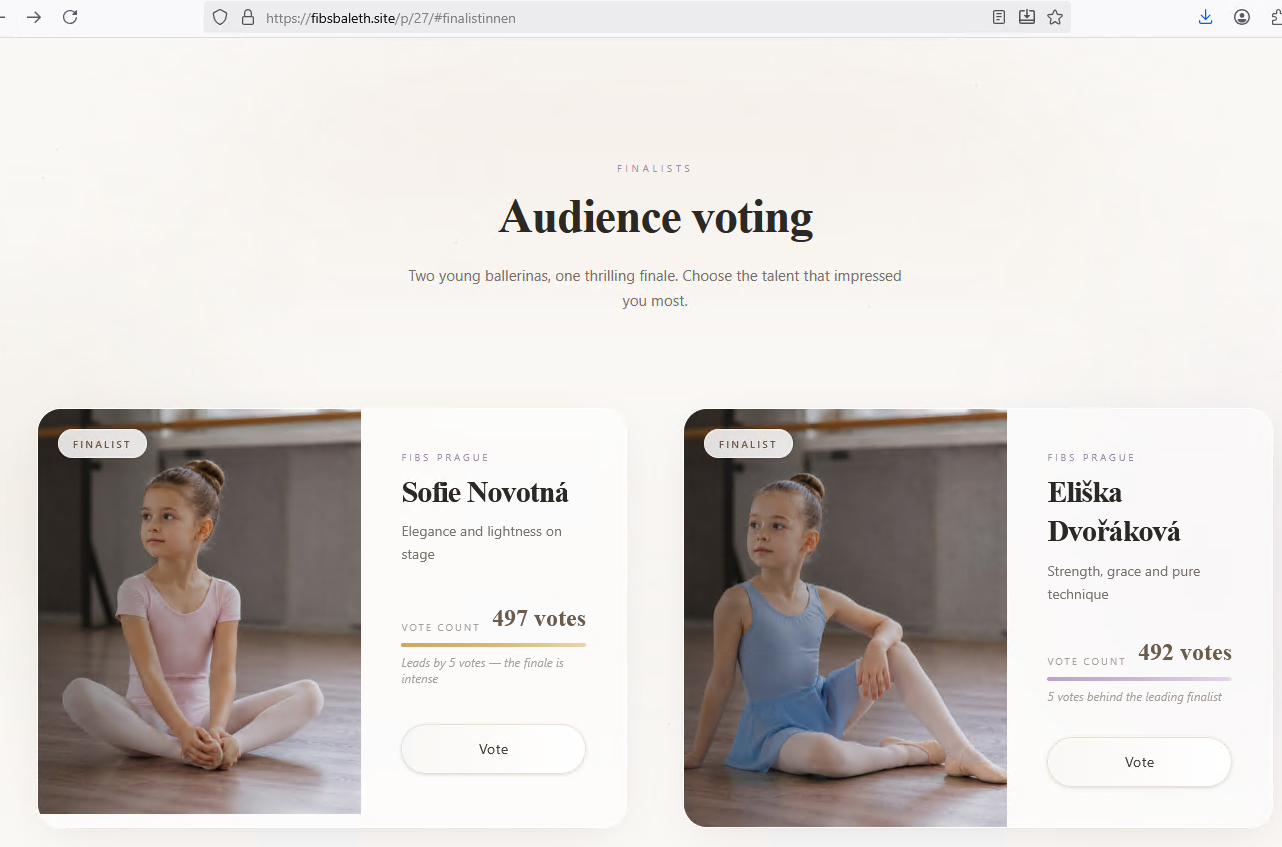
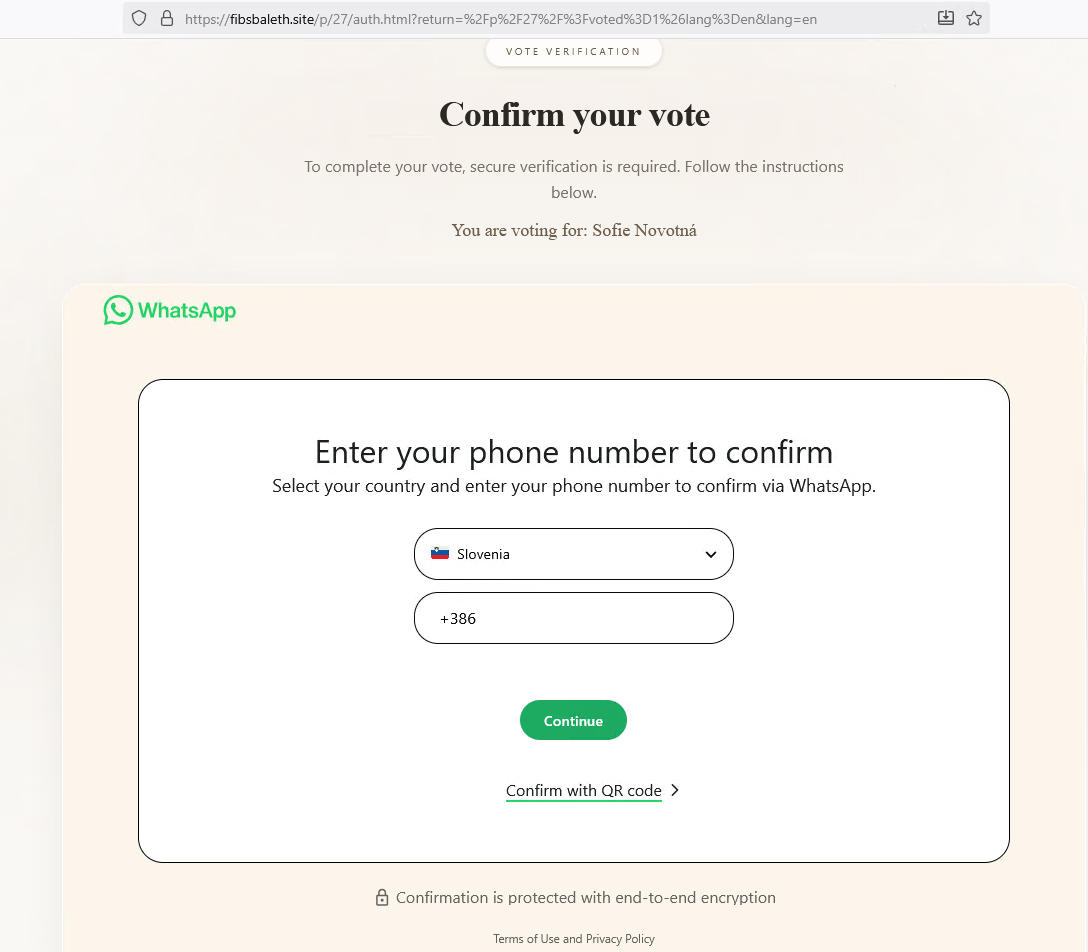
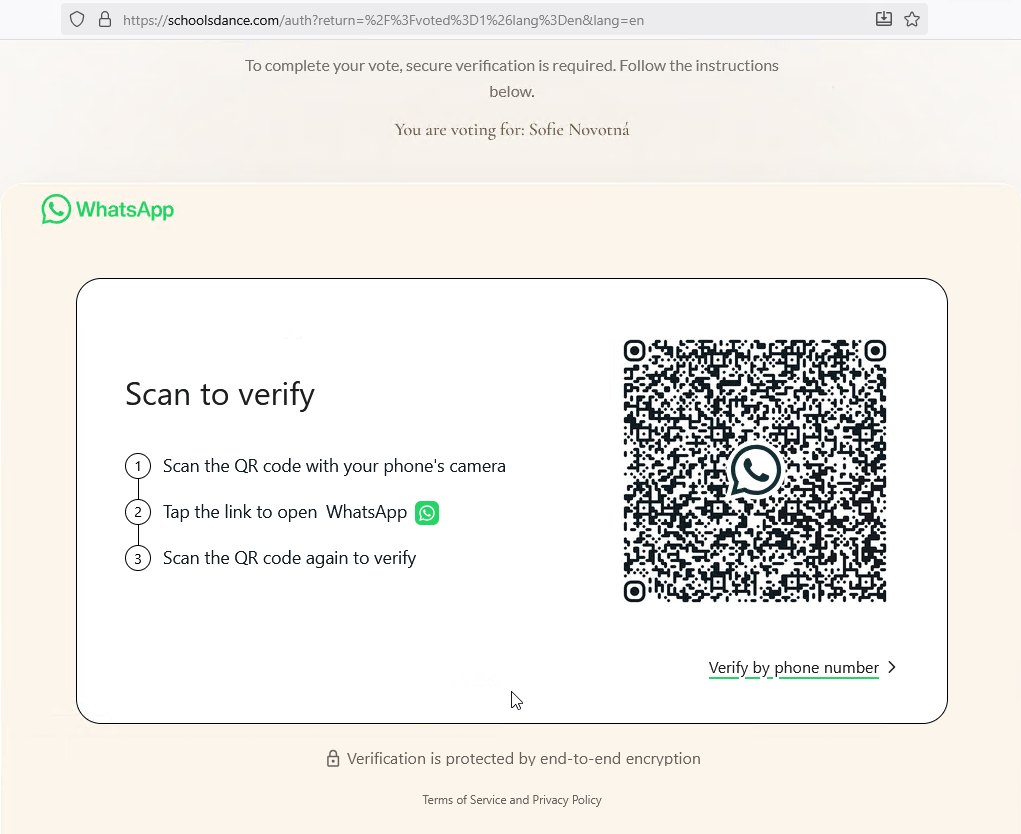
Na videz gre za postopek, s katerim naj bi potrdili svoj glas, v resnici pa gre za navodila za povezovanje nove naprave z vašim WhatsApp računom. S to novo napravo pa seveda upravljajo napadalci.
3. Nevede povežete napravo napadalcev s svojim računom
WhatsApp omogoča uporabo istega računa na več napravah. To je povsem legitimna funkcionalnost, denimo kadar želite WhatsApp uporabljati tudi na računalniku. Goljufi zlorabijo prav ta postopek in ko v WhatsApp aplikaciji potrdite povezavo, njihovo napravo povežete s svojim računom.
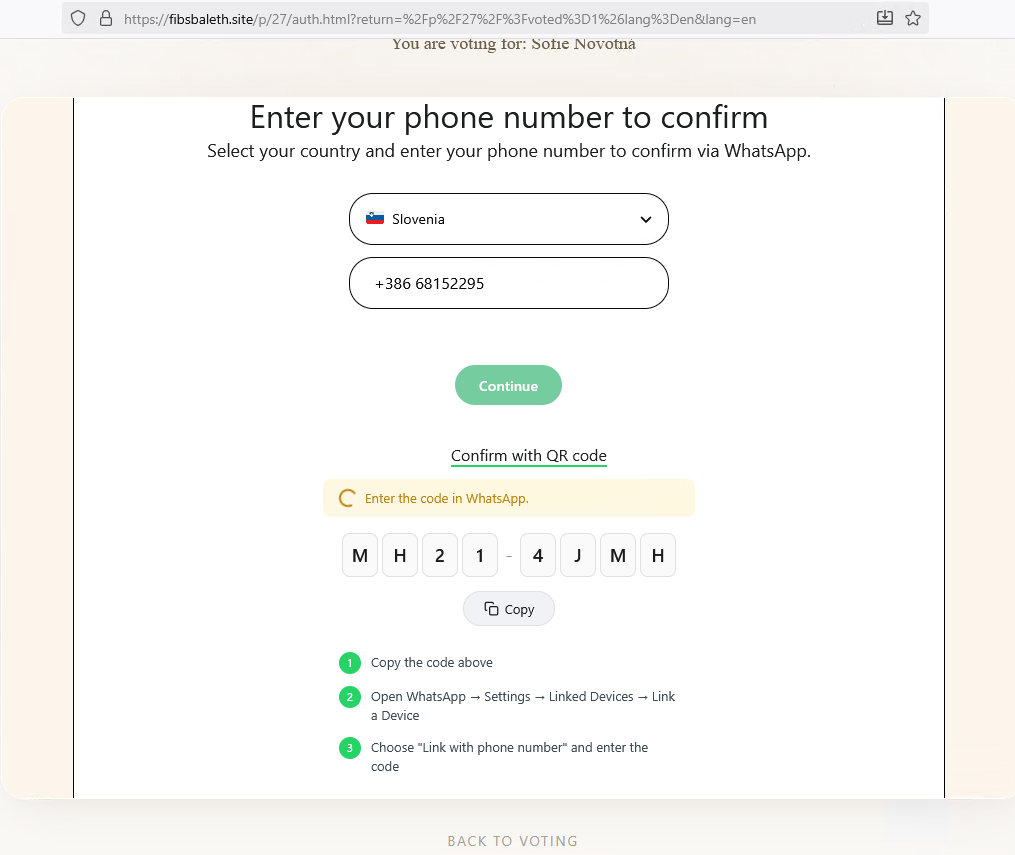
Pomembno je razumeti, da s tem ne oddate glasu, temveč napadalcem omogočite dostop do svojega računa. Pri tem ne gre za krajo gesla ali 2FA kode, ampak za potrditev povezave nove naprave.
4. Napadalci lahko vaš račun uporabijo za nadaljnje prevare
Ko je naprava povezana, lahko napadalci prek nje dostopajo do zadnjih klepetov, ter pridobijo informacije o vaših stikih in skupinah. V vašem imenu lahko pošiljajo sporočila in povezave do lažnega glasovanja širijo naprej.
Glede na povratne informacije, ki smo jih prejeli s strani uporabnikov, na WhatsApp običajno hitro opazijo, da se iz zlorabljenega računa pošilja večje število lažnih sporočil, in tak račun začasno onemogočijo oz. blokirajo. Blokado običajno sprostijo v 24 urah, v vmesnem času pa žrtev ne more dostopati do svojega računa.
Kako se zaščititi?
Bodite previdni pri povezavah do spletnih glasovanj, zlasti če morate za oddajo glasu izvesti dodatne korake v aplikaciji WhatsApp. Če spletna stran od vas zahteva vnos kode ali skeniranje QR-kode, se ustavite in preverite, kaj pravzaprav potrjujete.
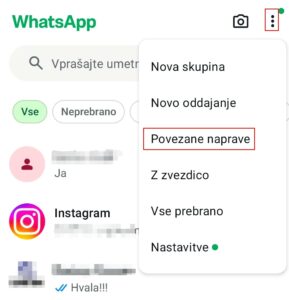
Če želite preveriti, ali ima do vašega računa dostop neznana naprava, v aplikaciji WhatsApp odprite razdelek Povezane naprave. Tam si lahko ogledate seznam povezanih naprav. Če opazite napravo, ki je ne prepoznate, jo odstranite.
Kaj storiti, če ste že sledili navodilom?
Če ste na lažni spletni strani vnesli kodo ali potrdili povezavo naprave, čim prej preverite seznam povezanih naprav in odstranite vse, ki jih ne prepoznate. O morebitni zlorabi obvestite svoje stike, da bodo previdni pri sporočilih in povezavah, ki jih prejmejo iz vašega računa.
Če ste prejeli tako lažno sporočilo, ga posredujte na phishing@cert.si. Tako pomagate SI-CERT-u pri obravnavi prijav in onemogočanju spletnih strani, namenjenih prevaram. Če je sporočilo prišlo od znanca, ga obvestite, da je njegov račun zlorabljen.
Več informacij o prijavi phishing sporočil najdete na spletni strani.
Spletni goljufi pogosto zlorabljajo povsem legitimne funkcije spletnih storitev. Zato ni dovolj, da je postopek videti običajen ali da spletna stran deluje prepričljivo. Pred potrditvijo vedno preverite, kaj s tem dejanjem dejansko omogočate.
Komentarji / 0